В Узбекистане начали проверку сообщений о возможной утечке персональных данных граждан, связанных с платформой SAFE Service. В социальных сетях и Telegramраспространяются утверждения о доступности личных сведений. Факт утечки пока официально не подтверждён.
КТО ПРОВОДИТ ПРОВЕРКУ
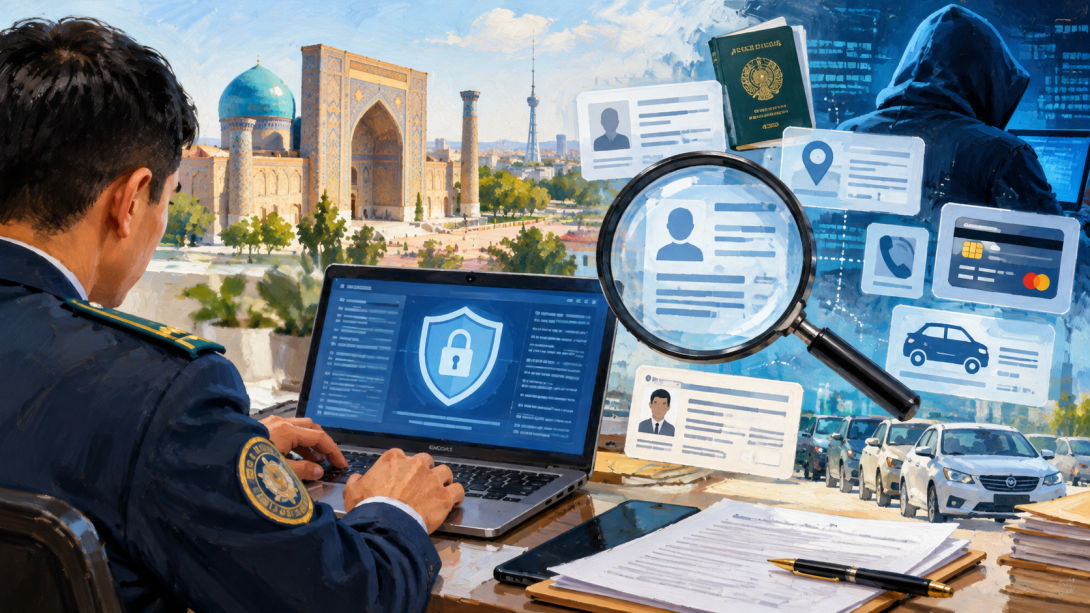
По данным Gazeta.uz, проверку совместно проводят сотрудники государственного учреждения«Центр кибербезопасности» при Службе государственной безопасности Узбекистана, министерства внутренних дел (МВД) и компании AUTODOC.
Специалисты устанавливают достоверность опубликованных сообщений, выясняют происхождение распространяемых сведений и обстоятельства их появления. Отдельно проверяется, могли ли персональные данные попасть в открытый доступ из SAFE Service или других информационных систем и электронных платформ.
КАКИЕ ДАННЫЕ МОГЛИ ПОПАСТЬ В ОТКРЫТЫЙ ДОСТУП
По сообщениям, распространяемым в социальных сетях, в Telegram-ботах обнаруживаются сведения, которые могут относиться к персональным данным граждан. Среди упоминаемых категорий — персональный идентификационный номер физического лица (ПИНФЛ),паспортные данные, адреса проживания, номера телефонов, сведения о зарегистрированных автомобилях и водительских удостоверениях.
Отдельные пользователи также заявляют о наличии информации о банковских картах, привязанных к приложениям, и устройствах, с которых выполнялся вход в аккаунты.
КАК СВЯЗАНЫ SAFE SERVICE И AUTODOC
SAFE Service — платформа, ранее работавшая под названием Safe Road. Её разработала и обслуживает компания AUTODOC.
В настоящее время специалисты проверяют не только возможную причастность платформы к распространению персональных данных, но и другие информационные системы, которые могут иметь отношение к опубликованным сведениям.
КОНТЕКСТ
В сентябре 2026 года хакерская группировка DATASUCKERS заявила об атаке на Dodo Pizza и получении данных миллионов клиентов, в том числе из Казахстана. По версии хакеров, речь шла примерно о 68 млн человек по всему миру, включая 6,7 млн казахстанцев. Компания эти цифры не подтвердила.
ФБРК связался с участниками группировки и выяснил, как они выбирают цели, кому продают украденные базы и почему Казахстан пока не представляет для них отдельного интереса.
Что происходит с персональными данными после взлома? Почему хакеры заявляют, что не поддерживают мошенничество, но сами продают чужую информацию? Что они знают о возможном взломе eGov и кто стоит за самой группировкой?
- Читайте подробности интервью на сайте ФБРК.
- Смотрите полный разбор на YouTube.